Louis-Efflam Le Vély
CEO | Co-fondateur
- Près de 8 ans en cybersécurité et GRC
- Ex-Cyber GRC Strategist chez Capgemini
- +20 clients grands comptes
Plateforme GRC cyber accélérée par l'IA
Analyse de risque EBIOS RM préremplie par l'IA à partir de votre contexte, conformité NIS2 et DORA, registre des tiers : trois modules, seuls ou ensemble, sur une seule plateforme. Vos experts décident.
La vague réglementaire arrive. Vailor veille.
Méthode officielle de l'État
Intégrateurs / partenaires
Orange Cyberdefense intègre Vailor à son offre d'analyse de risque. CYNERS (groupe AS International) accompagne vos équipes sur Vailor.
NIS2, DORA, AI Act : les exigences s'accumulent et les périmètres s'élargissent, alors que la GRC se gère encore dans des tableurs, filiale par filiale.
La mise en conformité prend moins de temps et devient moins complexe, même sur plusieurs référentiels à la fois. Chaque exigence reste structurée et chaque preuve reste traçable.
Pré-analyses et analyses EBIOS RM préremplies par l'IA à partir de votre contexte. Vos experts relisent et tranchent au lieu de tout ressaisir.
Risques et actions réunis de l'actif jusqu'au groupe, avec des tableaux de bord personnalisables, dont un modèle COMEX, qui s'exportent en PowerPoint pour le comité de direction.
Menez plus d'analyses et tenez plus de référentiels, sans que vos équipes grossissent au rythme de la réglementation.
Commencez par la gestion des risques, la conformité ou le registre des tiers, selon votre priorité. Le socle entreprise est toujours inclus : vos modules partagent la même organisation, les mêmes risques et les mêmes tableaux de bord.
Le métier démarre sa pré-analyse en self-service. La sécurité qualifie le projet, puis l'accompagnement ISP est suivi de bout en bout, jusqu'à l'analyse de risque en EBIOS RM ou en version flash. L'IA part de votre contexte et préremplit, vos experts valident.
Une approche unifiée : vous raisonnez par contrôle, preuve et action, plus par exigences silotées qui demandent la même chose d'un référentiel à l'autre. Chaque contrôle est maintenu à un seul endroit, et son effet se voit tout de suite sur chacun de vos référentiels.
Vos tiers sont reliés à votre organisation et à vos actifs : vous voyez quels processus métier reposent sur quels fournisseurs, et lesquels sont critiques. Le registre est disponible ; les questionnaires analysés par l'IA, l'aide sur le volet contractuel et le scoring sont prévus.
Le RSSI voit enfin clair sur son périmètre critique métier : quels risques, quelles actions, quel niveau de conformité. Il en parle au comité de direction avec un tableau de bord exporté en PowerPoint, et ses équipes suivent leurs actions sans se perdre dans les fichiers.
Filiales, business units, échelles différentes : chaque entité peut avoir ses propres paramètres, ou suivre ceux du groupe. C'est vous qui décidez.
Les méthodes pour analyser vos risques, les référentiels pour prouver votre conformité. Deux sujets, bien séparés.
Cliquez pour en savoir plus
Cliquez pour en savoir plus
Reconnu par l'écosystème
Soutenus par



On ne digitalise plus.
On résout.
Pas de chatbot collé sur un tableur. L'IA travaille dans la plateforme, sur des données structurées, et l'assistant « Demander à Vailor » vous répond sur chaque page d'une analyse.
Les extraits cités sont vérifiés mot à mot, chaque proposition est explicable et soumise à validation.
Données stockées en France en SaaS, compatible avec le modèle de votre choix, installable chez vous.
Un outil qui héberge vos risques doit être au-dessus de tout soupçon. La sécurité de Vailor a été pensée dès la première ligne de code.
Candidatures jusqu'à fin novembre 2026
Jusqu'à fin novembre, nous sélectionnons quelques équipes GRC pour construire la suite avec nous : un accès en avant-première et une vraie influence sur la feuille de route.
Un café à Station F, un stand sur un salon ou 30 minutes en visio : on adore parler GRC.
CEO | Co-fondateur
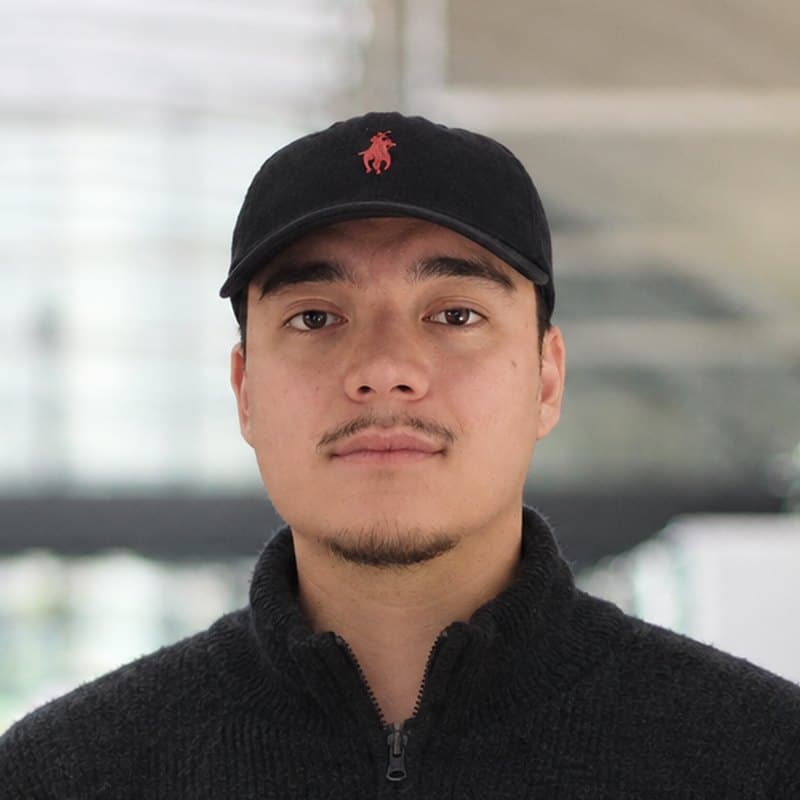
CTO | Co-fondateur
 stationf.co
Vailor est installé à Station F, à Paris.
Le plus grand campus de startups au monde, dans le 13e arrondissement. C'est là que l'équipe conçoit, développe et opère la plateforme.
On se croise sur les salons
Non, jamais. Et vous choisissez le modèle utilisé, y compris un modèle auto-hébergé chez vous.
En SaaS, vos données sont stockées en France (AWS, région Paris) et les traitements d'IA passent par AWS Bedrock dans des régions de l'Union européenne. Vailor s'installe aussi chez vous (Docker), avec le modèle d'IA de votre choix.
L'IA propose, vos experts décident. Quand l'IA s'appuie sur vos documents, elle cite l'extrait, et Vailor vérifie mot à mot qu'il y figure. Rien n'est validé sans un humain, le responsable métier nommé accepte les risques résiduels, risque par risque s'il le souhaite, et aucune fonction de l'application ne permet d'effacer une ligne du journal d'audit.
Un module sans IA se prototype vite. Une plateforme GRC cyber accélérée par l'IA, sécurisée, auditée et tenue à jour au rythme des réglementations, beaucoup moins. Et l'outil qui héberge vos risques doit lui-même passer vos audits.
Non. Vailor couvre EBIOS RM de bout en bout, ou en analyse flash pour les projets moins critiques. Vos échelles, matrices et sources de risque se paramètrent. Une méthode maison peut s'intégrer en développement spécifique.
NIS2 et ReCyF, DORA, NIST CSF 2.0 et le guide d'hygiène de l'ANSSI. D'autres référentiels peuvent être ajoutés par l'équipe Vailor, qui étend le Vailor Control Framework, et ISO 27001 est prévu : un contrôle évalué une fois compte partout.
Oui. Vailor reprend votre organisation. Chaque entité suit les paramètres du groupe ou garde les siens, et des droits fins suivent votre organigramme, avec des rôles sur mesure si besoin.
Le registre des tiers, relié à votre organisation et à vos actifs, est disponible. Les questionnaires analysés par l'IA, le volet contractuel et le scoring sont prévus.
Oui. Notre équipe vous accompagne au démarrage, et nos partenaires intégrateurs, comme CYNERS, peuvent accompagner vos équipes sur la durée.
Réservez 30 minutes avec nous. On écoute votre contexte et vos priorités, on vous dit concrètement comment Vailor y répond, et si c'est pertinent, on cadre un pilote ensemble.
Pas un pitch commercial : un échange
Un vrai rendez-vous avec l'équipe fondatrice : on parle IA, GRC et de vos cas d'usage. Vous repartez avec des conseils concrets sur l'usage de l'IA, même si Vailor n'est pas la bonne réponse pour vous.
ou écrivez-nous à contact@vailor.ai